Trucul nu este să dovedești că secretul este ascuns
Să pornim de la cea mai simplă versiune a proprietății zero-knowledge.
Alice vrea să îl convingă pe Bob că un Sudoku are o soluție. Dacă îi trimite soluția, Bob este convins, dar puzzle-ul este stricat. Ce vrea ea este mai ciudat: o demonstrație că există o soluție, fără să dezvăluie soluția.
Aceasta este promisiunea unei demonstrații cu divulgare zero (zero-knowledge). Demonstratorul, Alice, îl convinge pe verificator, Bob, că un enunț este adevărat fără să dezvăluie nimic în afară de faptul că enunțul este adevărat.
Problema este că această promisiune costă ceva. O demonstrație matematică obișnuită are două trăsături comode. Este un singur mesaj: o scrii, o predai și pleci. Și este perfect solidă: un enunț fals nu are nicio demonstrație validă. Rezultatele clasice de imposibilitate spun că zero-knowledge trebuie să renunțe la ambele trăsături, și nu doar la combinația lor: fiecare este interzisă și separat.
Mai întâi, o demonstrație zero-knowledge are nevoie de interacțiune. Dacă Alice trimite un singur mesaj, fără o configurare de încredere pregătită în prealabil, garanția zero-knowledge se prăbușește, indiferent cât din garanția de corectitudine ai fi dispus să sacrifici.
În al doilea rând, o demonstrație zero-knowledge are nevoie de o mică toleranță la eroare. Cerința de soliditate perfectă ajunge să distrugă discret și interacțiunea: un verificator care nu poate fi păcălit niciodată, indiferent ce alegeri aleatorii face, ar putea la fel de bine să fixeze acele alegeri dinainte; iar când verificatorul este previzibil, Alice poate răspunde la tot printr-un singur mesaj, adică exact cazul care s-a rupt deja.
Lucrarea lui Rahul Ilango este despre o cale de a ocoli acel zid dublu. Nu pretinzând că zidul nu există și nu producând zero-knowledge clasic în cadrul imposibil. Mișcarea este mai subtilă: slăbește ce înseamnă „nu dezvăluie nimic”, dar o slăbește într-un mod care păstrează proprietățile de securitate pe care criptografii le pot testa cu adevărat.
Rezultatul se numește effectively zero-knowledge.


Vechiul test: există un simulator
Modul clasic de a formaliza zero-knowledge folosește un ajutor fictiv numit simulator.
Ideea este aceasta: imaginează-ți-o pe Jane, care nu cunoaște secretul lui Alice. Dacă Jane poate genera, complet singură, demonstrații care arată exact ca demonstrațiile pe care Bob le-ar fi primit de la Alice, atunci demonstrațiile lui Alice nu l-au învățat pe Bob nimic nou. Jane putea deja să falsifice experiența fără secretul lui Alice.
Așadar, zero-knowledge clasic cere un simulator real. Trebuie să existe un algoritm eficient care poate produce demonstrații aparent autentice fără să cunoască secretul — martorul (martor), în jargonul domeniului; pentru Sudoku, martorul este pur și simplu grila rezolvată.
Această definiție este puternică, dar este și exact locul unde mușcă vechea imposibilitate. Intuiția este următoarea. O demonstrație cu adevărat neinteractivă este doar un șir. Odată ce Bob are acel șir, îl poate arăta altcuiva: a câștigat capacitatea de a dovedi enunțul altora, ceea ce sună deja ca mai mult decât „nimic”. Teoremele clasice transformă acea intuiție în imposibilitățile de mai sus.
Cele trei proprietăți pe care insistă această lucrare
Titlul lucrării numește trei constrângeri:
Fără interacțiune: Alice trimite un șir de demonstrație. Nu există protocol dus-întors.
Fără configurare de încredere: Alice și Bob nu se bazează pe un șir comun de referință de încredere sau pe altă sursă de aleatoriu public pregătită în prealabil. Multe sisteme numite „zero-knowledge neinteractiv” necesită totuși o astfel de configurare; lucrarea de față nu o folosește.
Soliditate perfectă: un enunț fals nu are demonstrație validă. Nu „aproape niciodată acceptat”; nu există nicio demonstrație validă.
Aceste trei proprietăți sunt exact ceea ce are matematica scrisă obișnuită și, cum s-a explicat mai sus, zero-knowledge clasic nu le poate păstra.
O versiune mega-Sudoku a diferenței
Iată un mod deliberat simplificat de a simți diferența.
Nu folosi un Sudoku obișnuit 9 pe 9 pentru partea serioasă a analogiei. Este prea mic și prea finit: un computer îl poate pur și simplu rezolva sau poate dovedi că nu are soluție. Imaginează-ți în schimb o familie de puzzle-uri MegaSudoku(n). Scalează regula obișnuită: alege o dimensiune de bloc n, lasă N = n^2 și construiește o grilă N pe N împărțită în blocuri n pe n, cu N simboluri. Sudoku obișnuit este doar cazul minuscul n = 3, N = 9: o grilă 9 pe 9, blocuri 3 pe 3 și nouă simboluri. Povestea complexității demonstrațiilor începe abia când n poate crește și când grila poate purta gadgeturi suplimentare care o fac să se comporte ca o formulă SAT îmbrăcată în Sudoku. O formulă SAT este doar o listă de constrângeri da/nu: poți atribui valori adevărat/fals variabilelor astfel încât fiecare constrângere să fie satisfăcută?
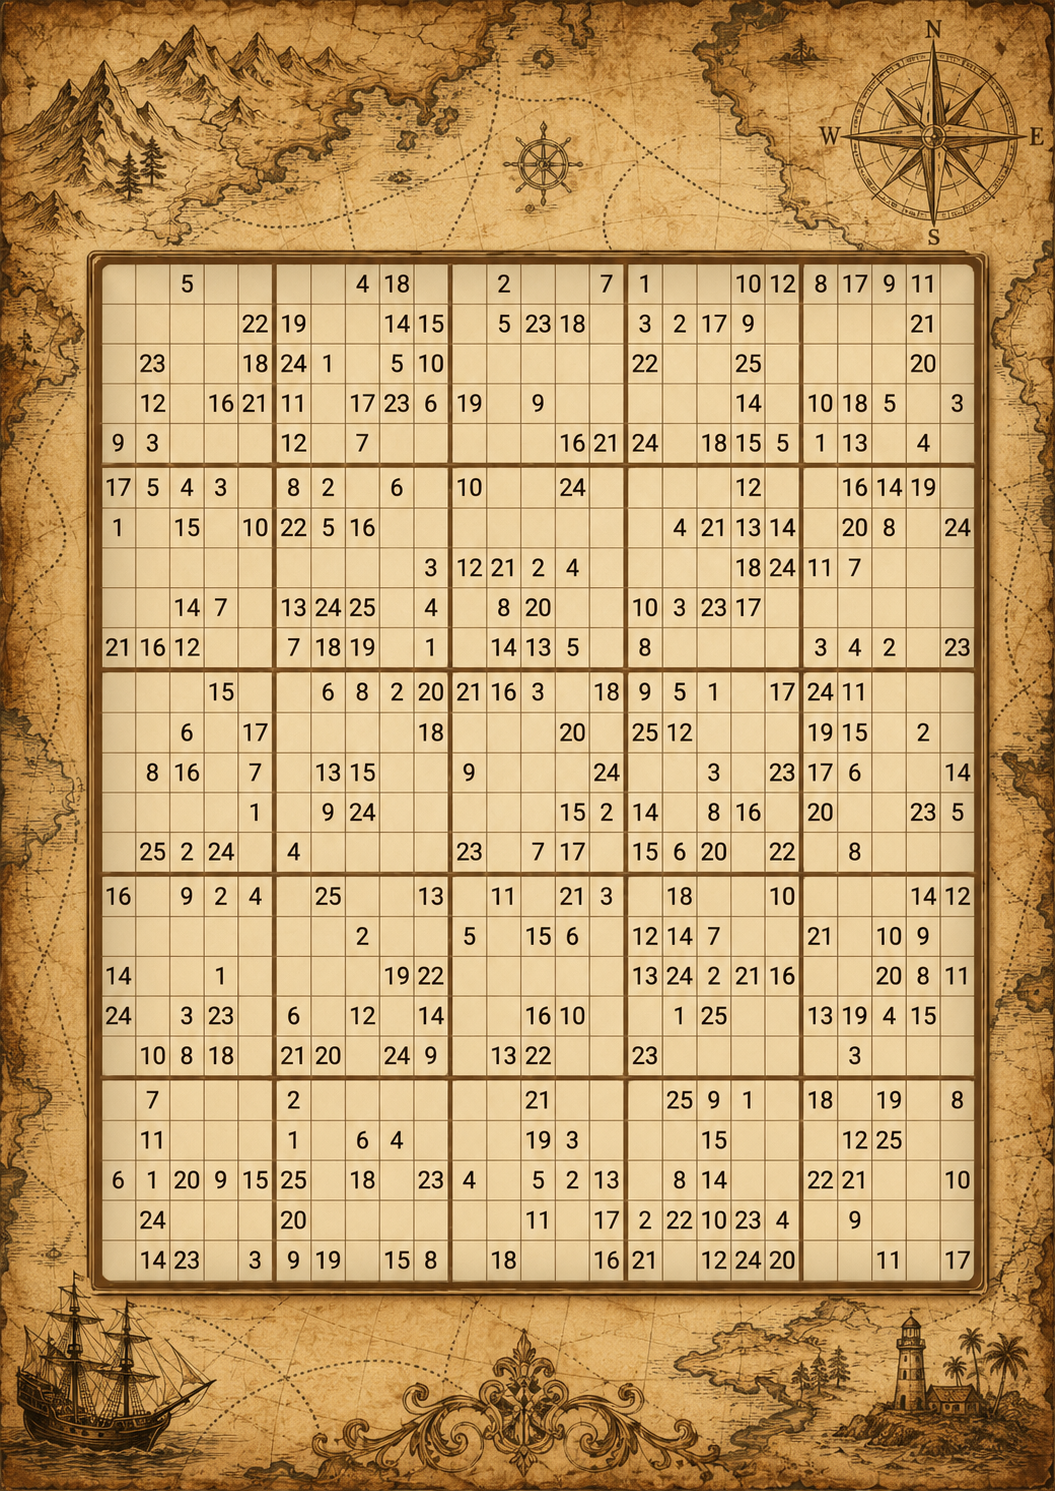
Sudoku și SAT: același puzzle în două costume
Afirmația că un Sudoku poate „să se comporte ca o formulă SAT” nu este o metaforă. Traducerea funcționează în ambele direcții, iar direcția ușoară poate fi scrisă complet.
De la Sudoku la SAT. SAT vorbește doar adevărat/fals, așa că dă-i câte o variabilă booleană pentru fiecare triplet (rând, coloană, valoare): x(r,c,v) înseamnă „celula din rândul r, coloana c conține valoarea v.” Un Sudoku 4 pe 4 (blocuri 2 pe 2, valori 1-4) are nevoie de 4·4·4 = 64 de variabile; clasicul 9 pe 9 are nevoie de 729. Fiecare regulă Sudoku devine apoi un lot de clauze. O clauză este un OR de variabile sau negațiile lor; întreaga formulă este AND-ul tuturor clauzelor.
Fiecare celulă ține cel puțin o valoare, fiecare celulă ține cel mult o valoare, fiecare rând conține fiecare valoare, iar același lucru se aplică pentru coloane și blocuri. Indiciile tipărite sunt partea cea mai simplă: un 3 tipărit în colțul din stânga sus devine clauza cu o singură variabilă x(1,1,3). AND-ul tuturor acestor lucruri este satisfiabil exact când Sudoku are o soluție, iar o atribuire satisfăcătoare este soluția: citești care x(r,c,v) sunt adevărate și completezi grila. Pentru un 9 pe 9 se ajunge la 729 de variabile și câteva mii de clauze, pe care un SAT solver modern le rezolvă în milisecunde.
De la SAT la Sudoku. Lucrarea are nevoie de direcția opusă, mai dificilă: dată o formulă SAT arbitrară, să construiască un mega-Sudoku care are o soluție exact când formula are una. Regulile native ale Sudoku pot spune doar „aceste celule sunt toate diferite”, deci constrângerile logice arbitrare trebuie construite, iar acesta este exact rolul gadgeturilor. Un gadget este un mic cluster prefabricat de celule, unul pentru fiecare clauză a formulei, în care celule desemnate joacă rolul variabilelor, iar constrângerile interne sunt proiectate astfel încât singurele completări legale să corespundă atribuirilor care satisfac clauza. Este meșteșug standard din demonstrațiile de NP-completitudine; pentru Sudoku generalizat a fost realizat de Yato și Seta în 2003.
Împreună, cele două direcții spun că Sudoku N pe N și SAT sunt aceeași problemă în două costume diferite. Acesta este lucrul care autorizează articolul de față, și lucrarea, să spună o poveste despre toată NP folosind grile și simboluri.
Martorul rămâne ușor de imaginat. Alice cunoaște o completare validă a mega-Sudoku-ului. Bob vrea să fie convins că există o astfel de completare, dar Alice nu vrea să o dezvăluie. Dacă trimite întreaga completare, Bob este convins, dar secretul s-a pierdut.
În versiunea clasică zero-knowledge, Alice și Bob interacționează. Un model mental vechi folosește plăcuțe acoperite. Alice ascunde grila rezolvată, redenumește în secret simbolurile înaintea fiecărei runde și îl lasă pe Bob să inspecteze o constrângere locală aleasă aleatoriu: un rând, o coloană, un box sau un gadget. Dacă celulele deschise arată simboluri toate diferite, Bob câștigă încredere. Apoi totul este acoperit din nou și simbolurile sunt redenumite proaspăt.
Cum gestionează de fapt protocoalele clasice celulele-indiciu
Trucul redenumirii are un punct orb. Regulile de rând, coloană și box spun toate „aceste celule sunt toate diferite”, iar toate diferite supraviețuiește oricărei redenumiri a simbolurilor. Dar un indiciu spune „această celulă conține exact 5”; după redenumire, Bob vede doar σ(5), un simbol mascat, fără să cunoască σ. Nu poate verifica nimic. Lăsată așa, Alice ar putea dovedi că există o anumită grilă validă ignorând indiciile tipărite, ceea ce nu dovedește nimic despre acest puzzle. Literatura clasică are două reparații standard.
Paleta. Adaugă un rând suplimentar de N celule la grila ascunsă: o paletă pe care Alice o umple cu simbolurile 1…N într-o ordine publică fixă, apoi o redenumește împreună cu restul, astfel încât conține σ(1)…σ(N). Provocarea aleatorie a lui Bob are acum o opțiune în plus. Pe lângă alegerea unui rând, a unei coloane, a unui box sau a unui gadget de deschis, el poate alege paleta plus o celulă-indiciu. Alice le descoperă pe amândouă; paleta dezvăluie redenumirea acelei runde, iar Bob verifică dacă celula-indiciu arată exact versiunea redenumită a indiciului tipărit. Aceasta rămâne zero-knowledge pentru că Bob află doar σ, extrasă proaspăt la fiecare rundă și inutilă singură, plus valoarea unei celule pe care o știa deja din puzzle.
Compilarea indiciilor. O variantă mai structurală elimină provocarea specială în loc să o adauge. În loc să verifice valoarea indiciului, o forțează cu constrângeri de diferență: leagă celula-indiciu de fiecare celulă a paletei cu excepția celei care poartă propria valoare — „diferită de σ(1), diferită de σ(2), …, diferită de tot în afară de σ(5).” Singurul simbol pe care celula îl poate conține legal este cel al indiciului. Fiecare constrângere este din nou de tipul „aceste două diferă”, invariantă sub redenumire și verificabilă ca un rând.
Protocolul fizic. Protocolul real cu cărți pentru Sudoku (Gradwohl, Naor, Pinkas și Rothblum, 2007) nu folosește redenumire și fixează indiciile înainte să înceapă ascunderea. Pentru fiecare celulă, Alice pune trei cărți identice cu valoarea celulei: cu fața în jos pentru celulele secrete, dar cu fața în sus pentru celulele-indiciu, astfel încât Bob vede cu ochii lui că indiciile sunt respectate înainte ca toate cărțile să fie întoarse. Apoi o carte din fiecare celulă merge în pachetul rândului, una în cel al coloanei, una în cel al boxului; fiecare pachet este amestecat și dezvăluit, iar Bob verifică dacă include toate cele N simboluri. Amestecarea distruge informația de poziție, adică zero-knowledge, dar indiciile fuseseră deja fixate la împărțire.
Acesta nu este protocolul din lucrare. Este modelul mental pentru zero-knowledge clasic:
- Alice și Bob merg înainte și înapoi.
- Bob alege verificări aleatorii.
- Alice dezvăluie doar consistență locală, nu întreaga soluție.
- Demonstrația de confidențialitate funcționează arătând că vederea lui Bob ar fi putut fi generată fără soluția secretă a lui Alice.
Zero-knowledge clasic este deci construit în jurul unui fapt pozitiv:
Un simulator chiar există.
Acum elimină părțile comode. Alice trimite un șir de demonstrație și pleacă. Nu există configurare de încredere, niciun șir aleatoriu comun pregătit dinainte, iar Bob nu trebuie să accepte niciodată un puzzle fals. Acesta este cadrul în care zero-knowledge clasic nu poate supraviețui.
Mai este nevoie de un personaj. Fixează un sistem formal: un sistem formal de demonstrație, în sens logic, adică un set fix de axiome plus reguli mecanice pentru verificarea demonstrațiilor matematice scrise. ZFC, axiomele standard ale matematicii, este exemplul canonic. De aici înainte totul este relativ la un sistem formal ales dinainte, iar alegerea este flexibilă: construcția funcționează pentru orice sistem formal fixat, inclusiv ZFC.
Versiunea în stil Gödel păstrează povestea mega-Sudoku, dar schimbă demonstrația.
Alege un al doilea sistem de constrângeri de aceeași dimensiune afișată, numește-l D. Pentru poveste, S și D sunt două puzzle-uri MegaSudoku(n) în același format. În culise, D poate să fi început ca o formulă logică dificilă de altă dimensiune; dacă e nevoie, poate fi umplută cu constrângeri inerte inofensive pentru a se potrivi aceleiași grile. D este construit dintr-o formulă logică ce este de fapt nesatisfiabilă: nu există nicio atribuire de valori care să facă adevărate toate constrângerile sale, exact cum un puzzle stricat nu are grilă completată legal.
Dar D nu trebuie să fie un puzzle stricat ușor de expus. Trebuie să fie fals într-un mod pe care sistemul formal ales nu îl poate certifica printr-un argument scurt. Dacă sistemul formal ar putea respinge D cu o demonstrație scurtă, povestea de mai jos s-ar prăbuși: ruta alternativă care ar fi putut produce demonstrații fără secretul lui Alice ar fi exclusă formal, iar odată cu ea și garanția de confidențialitate. Deci D este ales dintr-o familie pe care sistemul formal fixat nu o poate respinge eficient.
Demonstrația cu un singur mesaj a lui Alice este atunci despre un enunț ori/ori:
fie mega-Sudoku-ul real S are o soluție, fie formula auxiliară D are o soluție.
Aceasta este legătura logică. D nu este generat în vreun mod magic care îl face pe S adevărat. Demonstrația nu spune „D nu are soluție, deci S are soluție.” Demonstrează disjuncția S sau D. Soliditatea perfectă spune că o disjuncție falsă nu poate avea o demonstrație validă. Cum D este fals în realitate, singurul mod în care disjuncția poate fi adevărată este ca S să fie adevărat. Așadar, dacă demonstrația este acceptată, S trebuie să aibă o soluție.
Dar pentru partea în stil zero-knowledge, întreabă ce s-ar întâmpla dacă D ar avea o soluție. Acea soluție-formulă auxiliară ar funcționa ca martor alternativ. Ar permite cuiva să producă demonstrații fără să cunoască soluția reală mega-Sudoku a lui Alice: un simulator. În realitate D nu are soluție, deci această rută este închisă. Ideea este că sistemul formal nu poate dovedi eficient că este închisă.
D are deci două sarcini. Pentru soliditate, D este fals, deci o demonstrație validă a lui „S sau D” îl forțează pe S. Pentru effective zero-knowledge, D este greu de respins, deci sistemul formal nu poate exclude rapid ruta formulă auxiliară care ar fi făcut posibilă simularea.
Testul de securitate nu mai este:
Putem dovedi că un simulator există cu adevărat?
Devine:
Sistemul formal ales poate dovedi eficient că simulatorul este imposibil?
Dacă răspunsul este nu, urmează ceva surprinzător de puternic: fiecare garanție de securitate care (a) poate fi observată rulând un test și (b) urmează demonstrabil, în interiorul acelui sistem formal, din existența unui simulator, chiar ține. Un atac reușit asupra oricăreia dintre ele ar echivala cu respingerea scurtă lipsă, iar acea respingere scurtă nu există. Aceasta este partea „effective” din effectively zero-knowledge.
Contrastul de clasă este:
Zero-knowledge clasic: demonstrațiile sunt sigure pentru că există un simulator.
Zero-knowledge efectiv în stil Gödel: demonstrațiile sunt tratate ca sigure pentru teste de securitate observabile deoarece sistemul formal nu poate dovedi eficient că simulatorul este imposibil.
A doua afirmație este mai slab. Și tocmai de aceea lucrarea poate păstra cele trei trăsături care rupeau versiunea clasică: un singur mesaj, nicio configurare inițială și soliditate perfectă.
Noul test: nu poți dovedi că simulatorul lipsește
Relaxarea lui Ilango schimbă întrebarea.
Zero-knowledge clasic întreabă:
Există un simulator?
Effectively zero-knowledge întreabă ceva mai slab:
Sistemul formal ales poate dovedi eficient că nu există niciun simulator?
Sună ca o eschivă tehnică, dar este ideea centrală. Construcția trăiește într-o stare ciudată: un simulator nu există de fapt, iar lucrarea spune explicit acest lucru, dar sistemul formal pe care l-ai fixat nu poate dovedi eficient că nu există. Dacă fiecare consecință rea care te interesează ar cere o asemenea respingere, sistemul se comportă totuși ca zero-knowledge pentru acele consecințe.
Aici intră Gödel. Nu ca decor și nu ca „Gödel face criptografia sigură”. Legătura este din teoria demonstrației. Un sistem formal se numește optim dacă este, într-un sens precis, cel mai bun posibil: ori de câte ori orice sistem formal poate respinge o formulă de tipul relevant cu o demonstrație scurtă, și sistemul formal optim poate, cu o demonstrație cel mult polinomial mai lungă. Krajíček și Pudlák au conjecturat în 1989 că nu există niciun sistem de demonstrație optim. Orice sistem formal fixezi, un alt sistem formal dovedește o familie de enunțuri adevărate mult mai succint.
Lucrarea asumă această conjectură într-o formă „infinitely often” puțin mai puternică, standard când conjecturile sunt folosite criptografic. Recompensa, printr-o teoremă a lui Krajíček și Pudlák, este concretă: pentru fiecare sistem formal există o secvență de formule cu adevărat nesatisfiabile pe care acel sistem formal nu le poate respinge cu demonstrații scurte și pe care un algoritm eficient le poate genera. Această ultimă proprietate, uniformitatea, transformă ideea dintr-un afirmație abstract de existență într-un algoritm real pe care Alice îl poate rula: formulele auxiliare D ies de pe o linie de asamblare.
Mișcarea criptografică este să pună la lucru această lipsă de putere demonstrativă.
Ce face construcția
Iată construcția lucrării, despuiată până la formă.
Fixează un sistem formal, să zicem ZFC. Sub ipoteza de complexitate a demonstrațiilor, există o secvență generabilă eficient de formule care sunt cu adevărat nesatisfiabile, dar pentru care sistemul formal nu are nicio demonstrație scurtă de nesatisfiabilitate.
Acum construiește o demonstrație cu un singur mesaj de forma:
fie enunțul real este satisfiabil, fie această formulă specială dificilă este satisfiabilă.
Formula specială nu este satisfiabilă. Deci, dacă mecanismul de demonstrație de dedesubt este perfect solid, acceptarea mesajului înseamnă totuși că enunțul real este adevărat. Aceasta dă soliditate perfectă.
Dar pentru securitatea în stil zero-knowledge, imaginează-ți că formula specială ar fi satisfiabilă. Atunci martorul ei ar putea fi folosit pentru a simula demonstrații fără să cunoască martorul real. Formula nu este satisfiabilă în realitate, dar sistemul formal nu poate dovedi eficient asta. Deci nu poate dovedi eficient că simulatorul este imposibil.
Acesta este pivotul. Sistemul nu ascunde secretul producând un simulator clasic. Ascunde secretul, pentru o clasă mare de teste de securitate observabile, în spatele incapacității sistemul formalui de a certifica faptul că simulatorul lipsește.
Ce afirmă lucrarea
Teorema principală vine în straturi. Rezultatul central este acesta:
Sub o ipoteză criptografică standard, existența demonstrațiilor neinteractive cu martori indistinguibili, obiecte bine studiate care urmează din mai multe pachete de ipoteze stabilite, și sub conjectura de complexitate a demonstrațiilor că nu există niciun sistem de demonstrație optim (în sensul „infinitely often”), lucrarea construiește, pentru fiecare alegere de sistem formal, un demonstrator și un verificator cu un singur mesaj pentru NP/SAT, cu soliditate perfectă și fără configurare inițială, care este effectively zero-knowledge relativ la acel sistem formal. NP/SAT este numitorul comun „cel mai dificil” al problemelor de tip puzzle; mega-Sudoku este un costum pe care îl poartă.
Pentru afirmația mai larg despre păstrarea proprietăților de securitate falsificabile, lucrarea adaugă încă o ipoteză standard, credința de derandomizare P = BPP: pe scurt, aleatoriul nu le dă algoritmilor putere esențială în plus.
Tradus din limbajul teoremelor:
- Demonstrația este un singur mesaj.
- Nu există configurare de încredere.
- Enunțurile false nu pot fi dovedite.
- Demonstratorul nu este zero-knowledge clasic: nu are simulator.
- Dar fiecare consecință de securitate falsificabilă, bazată pe jocuri, a zero-knowledge clasic poate fi obținută în acest cadru.
„Falsificabil” contează. Înseamnă că un eșec de securitate poate fi testat rulând un adversar într-un joc. Multe definiții criptografice au această formă: poate adversarul să distingă două criptări, să inverseze o funcție, să recupereze un martor sau să câștige un experiment specificat? Teorema dă un demonstrator pentru fiecare proprietate falsificabilă, una câte una. Un singur demonstrator care să se bucure de toate proprietățile falsificabile simultan este probabil imposibil: vechiul atac de reutilizare („Bob poate arăta demonstrația altora”) este el însuși o proprietate falsificabilă și chiar eșuează aici. Propunerea lucrării este că un singur demonstrator poate plauzibil acoperi toate proprietățile falsificabile naturale, cele care apar cu adevărat în practica criptografică, dar acea parte este o teoremă condițională sprijinită pe o noțiune informală de „natural”, plus o conjectură explicită. Garanția vizează eșecurile observabile, nu fiecare sens filosofic sau bazat pe simulare al secretului.
Merită numit un corolar concret: construcția dă primele demonstrații neinteractive cu martor ascuns (witness hiding) cu demonstrator uniform, „o demonstrație a unui puzzle nu te ajută să îi găsești soluția”, fără interacțiune și fără configurare inițială; un obiect care sună modest, dar care rezistase timp de decenii.
Ce nu spune
Aceasta este secțiunea care trasează limitele rezultatului.
Nu spune că vechile teoreme de imposibilitate erau greșite. Construcția le evită schimbând definiția.
Nu dă zero-knowledge obișnuit, clasic, fără interacțiune, fără configurare inițială și cu soliditate perfectă. Lucrarea spune explicit că demonstratorul construit nu are simulator.
Nu înseamnă că demonstrația nu poate fi reutilizată. O demonstrație cu un singur mesaj poate fi încă arătată altcuiva; lucrarea nu păstrează proprietăți de tip deniability (negare plauzibilă). Zero-knowledge neinteractiv cu configurare de încredere are aceeași limitare.
Nu înseamnă că acesta este un protocol practic gata de utilizare. Este teorie a complexității și fundament al criptografiei. Rezultatul depinde de ipoteze majore din complexitatea demonstrațiilor și criptografie, iar construcția este despre ce este posibil în principiu.
Nu transformă „Gödel” într-o primitivă magică de securitate. Legătura cu Gödel trece prin sisteme de demonstrație, sisteme de demonstrație optime și analogi finiți ai incompletitudinii. Intuiția utilizabilă nu este „incompletitudinea îți protejează parola”. Este: dacă un sistem formal nu poate dovedi eficient că un simulator este imposibil, atunci atacurile care ar cere acea demonstrație pot fi blocate la nivelul definițiilor de securitate.
De ce este totuși interesant
Criptografia transformă adesea dificultatea în siguranță. Factorizarea este dificilă, deci ipotezele de tip RSA devin utile. Problemele de rețele sunt dificile, deci criptografia pe rețele devine utilă. Aici dificultatea este mai ciudată: nu „greu de calculat un secret”, ci „greu de dovedit că un anumit obiect de demonstrație nu poate exista”.
De aceea lucrarea pare neobișnuit. Tratează axiomele și sistemele formale aproape ca resurse criptografice. Imposibilitatea obișnuită spune că există o tensiune între soliditate și simulare. Mișcarea lui Ilango plasează acea tensiune în spatele unei cortine din teoria demonstrației: simulatorul lipsește, dar sistemul formal nu poate expune eficient absența lui.
Pentru un cititor, partea surprinzătoare nu este că acest lucru va înlocui sistemele zero-knowledge de azi. Probabil nu o va face, cel puțin nu direct. Partea surprinzătoare este că o limită din logica matematică poate fi folosită constructiv: nu doar ca zid, ci ca formă de acoperire.
Cât de solide sunt dovezile?
Este o lucrare bazată pe teoreme, așa că „dovezi” înseamnă aici altceva decât într-o lucrare de biologie sau astronomie. Întrebarea nu este dacă un experiment a fost replicat, ci dacă definițiile, ipotezele și lanțul de demonstrații susțin afirmația.
Demonstrația este formală, iar lucrarea este explicit în privința ipotezelor. Ipotezele nu sunt întâmplătoare. Demonstrațiile neinteractive cu martori indistinguibili (martori indistinguibili) sunt obiecte standard în criptografie și pot fi construite pornind de la mai multe seturi de ipoteze consacrate. Conjectura inexistenței sistemelor de demonstrație optime este o conjectură centrală în complexitatea demonstrațiilor. P = BPP este o credință standard de derandomizare folosită doar pentru teorema mai largă despre proprietăți falsificabile.
Lucrarea argumentează și că aceste ipoteze nu sunt o schelă arbitrară: demonstrează un rezultat invers potrivit căruia ele sunt, în esență, necesare. Dacă asemenea construcții există, atunci trebuie să existe demonstrații neinteractive cu martori indistinguibili și, presupunând existența funcțiilor unidirecționale standard, nu poate exista niciun sistem de demonstrație optim. În plus, infirmarea oricăreia dintre ipoteze ar reprezenta ea însăși o descoperire majoră în complexitatea demonstrațiilor, criptografie sau teoria complexității.
Dar, fiindcă rezultatul este condițional, și nivelul de încredere trebuie formulat condițional. Dacă acele ipoteze eșuează, interpretarea teoremei se schimbă. Și chiar dacă se mențin, garanția nu este zero-knowledge clasic deplin; este versiunea relaxată, din teoria demonstrației, a lucrării.
Încrederea corectă este deci ridicată că lucrarea stabilește un rezultat condițional coerent de posibilitate; moderată că ipotezele sale descriu lumea criptografică în care trăim; și scăzută pentru orice consecință practică imediată.
De ce contează
Lucrarea deschide o cale despre care rezultatele clasice sugerau că este închisă.
Teoria clasică spune: zero-knowledge deplin nu poate fi un singur mesaj fără configurare inițială și nu poate fi perfect solid. Lucrarea lui Ilango spune: dacă cerem consecințele zero-knowledge care pot fi testate în jocuri de securitate și dacă permitem definiției de securitate să depindă de ceea ce un sistem formal poate sau nu poate respinge eficient, atunci mare parte din comportamentul util poate fi recuperat, cu un singur mesaj, fără configurare inițială și cu soliditate perfectă.
Nu este o mică ajustare de definiție. Este un alt mod de a gândi garanțiile criptografice. În loc să întrebi doar ce există, întreabă ce poate exclude sistemul formal tău. În loc să tratezi nedemonstrabilitatea ca pe o neplăcere filosofică, folosește-o ca structură.
Lumea practică poate nu se va schimba mâine. Dar harta conceptuală se schimbă. Există acum un sens formal în care „nimeni nu poate dovedi eficient că secretul s-a scurs” poate fi suficient de puternic pentru a recupera multe dintre protecțiile bazate pe jocuri de securitate pe care le doream de la „secretul nu s-a scurs”.
De aceea Gödel este în titlu.
Pe scurt
Demonstrațiile zero-knowledge îi permit unui demonstrator să convingă un verificator că un enunț este adevărat fără să dezvăluie martorul. Rezultatele clasice de imposibilitate spun că zero-knowledge nu poate fi comprimat într-un singur mesaj fără configurare inițială și nu poate avea soliditate perfectă. Lucrarea lui Rahul Ilango nu respinge acele imposibilități. Definește o noțiune mai slabă, effectively zero-knowledge: în loc să ceară ca un simulator să existe cu adevărat, cere ca un sistem de demonstrație ales, un sistem formal precum ZFC, să nu poată dovedi eficient că nu există niciun simulator. Sub ipoteze majore din criptografie (demonstrații neinteractive cu martori indistinguibili) și complexitatea demonstrațiilor (nu există niciun sistem de demonstrație optim), lucrarea construiește demonstratori cu un singur mesaj pentru NP/SAT, fără configurare inițială și cu soliditate perfectă, care obțin consecințele falsificabile și bazate pe jocuri de securitate ale zero-knowledge, proprietate cu proprietate. Un singur demonstrator care acoperă toate aceste proprietăți „naturale” este o extensie suplimentară, parțial conjecturală; acoperirea literală a fiecărei proprietăți falsificabile este probabil imposibilă, deoarece demonstrațiile rămân reutilizabile. Rezultatul este teoretic și condițional, nu o primitivă criptografică gata de utilizare, dar arată un mod nou de a folosi nedemonstrabilitatea din teoria demonstrației ca resursă criptografică.
Verificare fără exagerări
Ce arată lucrarea: sub ipoteze declarate, se pot construi demonstratori cu un singur mesaj, fără configurare inițială și perfect solizi pentru NP/SAT, care sunt effectively zero-knowledge relativ la orice sistem de demonstrație ales și care obțin fiecare consecință falsificabilă, bazată pe jocuri de securitate, a zero-knowledge clasic.
Ce este plauzibil, dar nu demonstrat necondiționat: că ipotezele necesare din complexitatea demonstrațiilor și criptografie se mențin. Sunt ipoteze serioase și studiate, iar lucrarea arată că sunt în esență necesare, nu doar suficiente, dar rămân ipoteze.
Ce nu arată: zero-knowledge clasic fără interacțiune, fără configurare inițială și cu soliditate perfectă; un sistem practic gata de utilizare; proprietăți de tip deniability (negare plauzibilă) sau imposibilitatea reutilizării demonstrațiilor; ori faptul că teorema de incompletitudine a lui Gödel, singură, ar face criptografia sigură.
Limite principale: garanția este o relaxare a noțiunii zero-knowledge; versiunea mai largă depinde de mai multe ipoteze; afirmațiile despre un singur demonstrator universal rămân parțial conjecturale; iar rezultatul este în primul rând unul fundamental.
Câtă încredere ar trebui să aibă un cititor general? Ridicată că acesta este un rezultat teoretic condițional important, dacă acceptăm definițiile. Moderată că ipotezele descriu lumea criptografică reală. Scăzută pentru o utilizare practică imediată. Ideea sigură de reținut este că lucrarea nu infirmă rezultatele de imposibilitate pentru zero-knowledge; găsește o cale nouă, bazată pe teoria demonstrației, de a recupera proprietățile care contează în multe jocuri de securitate.
Surse
Bazat pe: Gödel in Cryptography: Effectively Zero-Knowledge Proofs for NP with No Interaction, No Setup, and Perfect Soundness — Rahul Ilango, FOCS 2025 / IACR ePrint 2025/1296.
Scris de
Cinzia Vaglio · figuri și linkuri de
Nova Vela · editat de
Michele Renda
 · tradus de
Cinzia Vaglio
The Clean Paper · 9 iulie 2026 · Textul de pe acest site este licențiat sub CC BY-SA 4.0. Imaginile au licență separată. 


Notă editorială
Acest articol a fost pregătit cu asistență AI și revizie editorială umană. Este o explicație clară și conservatoare a lucrării citate, nu un substitut pentru citirea ei. Responsabilitatea pentru selecție, interpretare și formularea finală rămâne la editor.